 Paiement en ligne
Les données de carte que votre site ne doit jamais garder
Un site ne doit jamais garder les numéros de carte de ses clients. Ce que la norme PCI DSS impose, et ce qu’il est normal de conserver.
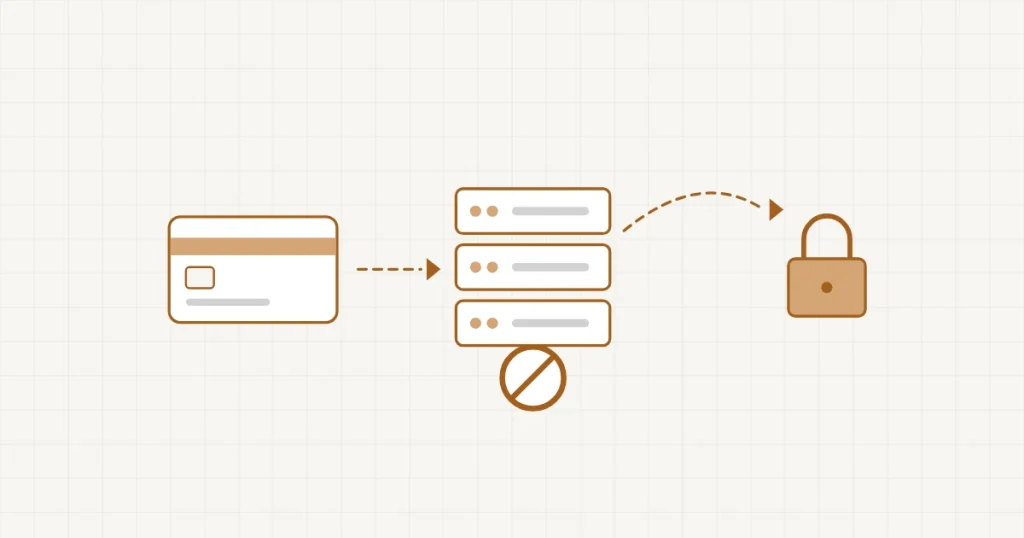
Un client tape son numéro de carte, sa date d’expiration et son code de sécurité pour payer sur votre boutique. Une question revient souvent chez les commerçants que j’accompagne : ces informations restent‑elles quelque part sur votre site, dans une base de données que vous pourriez un jour consulter vous‑même ? La réponse doit être non, sans la moindre exception, quelle que soit la solution technique choisie pour votre boutique.
Le principe à ne jamais franchir
Sur une boutique bien conçue, le numéro de carte ne transite jamais par votre propre serveur : le client le saisit directement sur une page sécurisée fournie par le prestataire de paiement, ou dans une fenêtre que celui‑ci affiche par‑dessus votre site. Votre boutique reçoit en retour seulement une réponse simple : paiement accepté ou refusé, avec parfois un identifiant technique sans aucune valeur en dehors de ce prestataire précis. Vous n’avez jamais à voir, ni à manipuler, le numéro complet de la carte.
Cette séparation existe parce qu’une norme internationale de sécurité, appelée PCI DSS, encadre strictement qui a le droit de garder des numéros de carte, et dans quelles conditions. Un site qui les stockerait lui‑même devrait s’y conformer intégralement, ce qui représente des contraintes techniques et financières lourdes, hors de portée d’une petite boutique.
Ce qu’il est normal de garder
- Le montant payé et la date exacte de la transaction.
- Le statut du paiement : accepté, refusé, ou remboursé par la suite.
- Un identifiant technique renvoyé par le prestataire, utile en cas de litige ultérieur.
- Les quatre derniers chiffres de la carte, parfois affichés pour que le client reconnaisse son moyen de paiement.
La meilleure façon de protéger des données bancaires, c’est encore de ne jamais les recevoir soi‑même.
Ce qu’il faut vérifier sur un site existant
Si vous reprenez une boutique déjà en ligne, vérifiez que le module de paiement en place respecte bien cette séparation, et qu’aucun formulaire maison, ajouté par un précédent prestataire, ne demande le numéro de carte directement sur une page du site plutôt que chez l’organisme de paiement lui‑même. C’est un point que je contrôle systématiquement en reprenant un site.
C’est une vérification que je fais en priorité sur les paiements de votre boutique, avant même de regarder le reste de la configuration, parce qu’aucune autre amélioration ne compense un tel défaut.
Sur le même sujet : Abonnements : quand la carte du client expire · Réservation : empreinte bancaire ou débit immédiat ?
Pour aller plus loin
À lire ensuite
Cette question vous concerne ?
Décrivez‑moi votre situation en deux lignes. Je vous donne mon avis, sans engagement.
Réponse sous 24 h · Premier échange offert