 WordPress
Comment protéger son site des tentatives de connexion ?
Des milliers d’essais par jour, entièrement automatiques, sur tous les sites sans exception. Les quatre mesures qui suffisent, et celles qui ne servent à rien.
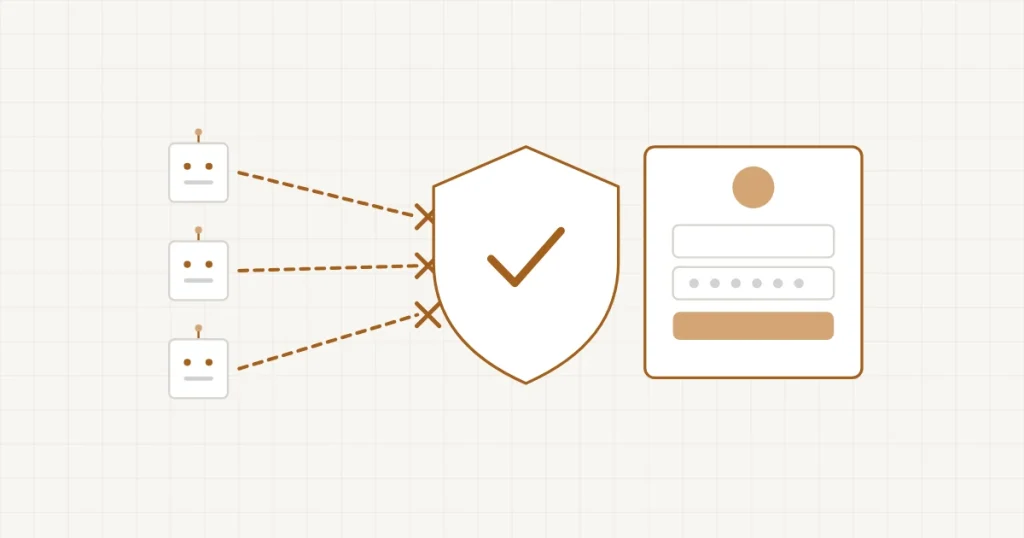
Tout site en ligne reçoit des tentatives de connexion automatiques, en continu. Ce n’est pas une attaque ciblée : c’est un balayage qui essaie les mots de passe les plus courants sur des millions d’adresses.
Les quatre mesures qui suffisent
- Un identifiant non devinable. « admin » et le nom du domaine sont les deux premiers essayés : les utiliser fait la moitié du travail de l’attaquant.
- Un mot de passe long et unique, différent de tous les autres services. La longueur compte davantage que la complexité.
- La double authentification sur les comptes administrateurs. C’est aujourd’hui la seule mesure réellement efficace contre un mot de passe volé.
- Une limite au nombre d’essais, qui bloque temporairement après quelques échecs.
Ces quatre points couvrent l’essentiel du risque. Tout le reste relève du confort ou de l’illusion.
La double authentification rend un mot de passe volé inutilisable. Aucune autre mesure n’offre cela.
Ce qui ne sert pas à grand‑chose
Déplacer la page de connexion à une autre adresse. Cela réduit le bruit dans les journaux, et n’arrête personne : l’adresse se retrouve en quelques requêtes.
Masquer le numéro de version. Un robot ne lit pas la version affichée, il essaie la faille et voit si elle fonctionne. Cette mesure figure dans tous les guides et ne protège de rien.
Le piège de la limitation d’essais
Elle est utile, et elle peut vous enfermer dehors. Un réglage trop strict bloque le propriétaire du site après quelques erreurs de frappe, ou bloque un client qui a simplement oublié son mot de passe.
J’ai déjà vu un verrouillage après cinq échecs empêcher des clients payants d’accéder à ce qu’ils venaient d’acheter. Prévoyez toujours un moyen de reprendre la main : un accès aux fichiers ou au panneau de l’hébergeur.
Et si le site est déjà attaqué ?
Des milliers de tentatives ne signifient pas que quelqu’un vous en veut : c’est le bruit de fond d’Internet. Ce qui doit alerter, c’est une connexion réussie que vous ne reconnaissez pas.
Dans ce cas, on ne se contente pas de changer le mot de passe : on passe en revue tous les comptes administrateurs, on révoque les clés d’accès données à des services extérieurs, et on cherche par où l’entrée s’est faite. Sans cette dernière étape, le problème revient.
Sur le même sujet : Mon site a disparu après une manipulation · Mon tableau de bord déborde d’alertes
Cette question vous concerne ?
Décrivez‑moi votre situation en deux lignes. Je vous donne mon avis, sans engagement.
Réponse sous 24 h · Premier échange offert